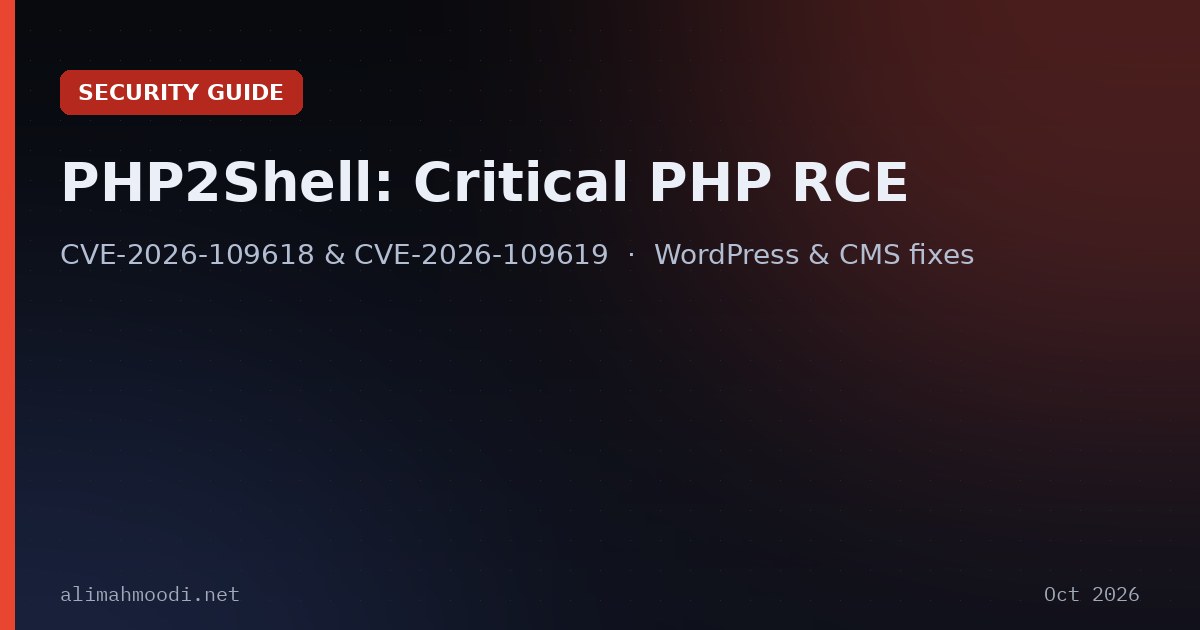
حفرهٔ امنیتی PHP2Shell: چیست، چه کسانی آسیب میبینند و چطور وردپرس را امن کنیم
دو آسیبپذیری بحرانی PHP با نام PHP2Shell (CVE-2026-109618 و CVE-2026-109619) اجرای کد بدون لاگین را ممکن میکند. وردپرس، دروپال و هاستینگ اشتراکی در خطرند؛ فقط آپدیت خودِ PHP تا نسخههای 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 کافی است.